把大模型接入代码审查并不难,真正难的是让它参与修复并触达远端仓库时,依然可控、可审计、不越权。
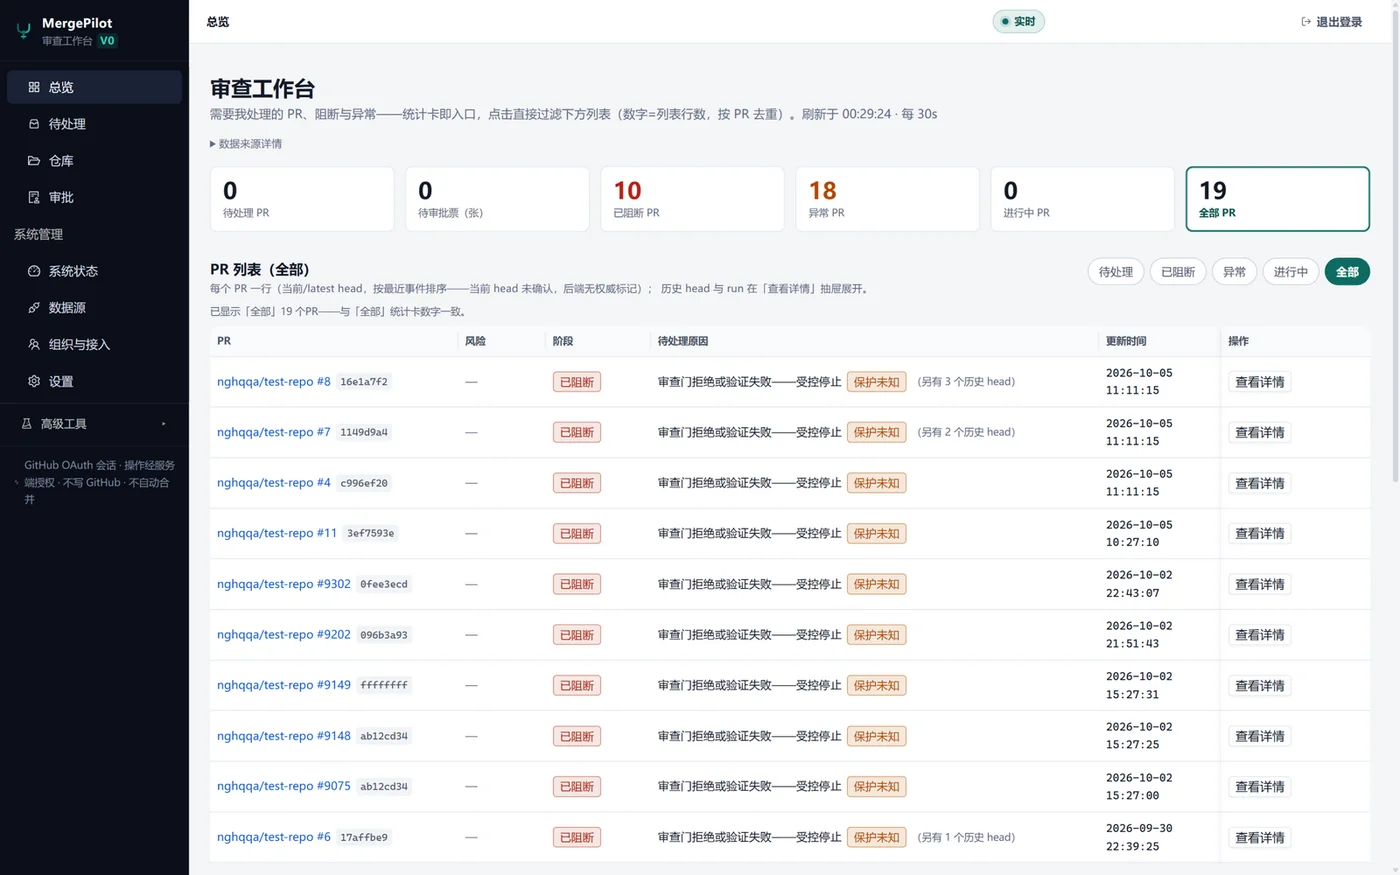
在开发自托管多智能体代码审修工作台 MergePilot(官网:mergepilot.nghqqa.cn,获 GOAI 开源新锐奖,2999 队前 0.5%)的过程中,我们围绕“多 Agent 协同”与“远端写入安全”做了几轮架构收敛,最终沉淀出一套以角色隔离、状态机与 CAS 乐观并发、两阶段预览确认为核心的工程骨架,并在实际项目中闭环了 10+ 项缺陷。
一、为什么不能让单个 Agent 既改码又放行
早期原型很容易做成“一个 Agent 读 Diff → 生成补丁 → 自己说验证通过”。这种单角色闭环有两个隐患:
- 确认偏误:生成修复方案的模型倾向于相信自己的补丁是正确的,容易放过边界条件与回归风险。
- 上下文污染:审查规则、修复尝试与测试日志混在同一段上下文里,随着重试次数增加,推理质量会快速退化。
因此,MergePilot 将审修链路拆分为三个职责正交的角色:
- Reviewer:聚焦问题发现与上下文定位,结合
bge-m3+pgvector检索历史审修经验与仓库上下文,输出结构化发现。 - Fixer:针对已确认的缺陷生成最小化修复补丁,不直接拥有远端仓库写权限。
- Verifier:在独立视角下对 Fixer 产出的补丁做复验与证据核查,只有独立复验通过的修复才允许进入后续审批或写入流程。
二、PostgreSQL 状态机 + CAS 乐观并发 + 死信队列
多 Agent 异步执行最怕两件事:状态撕裂(同一 PR 被并发触发多次重复处理)和静默失败(某一步超时后任务挂死在中间态)。
MergePilot 将任务生命周期收敛到 PostgreSQL 状态机中:
- 显式状态迁移与 CAS 乐观并发:每次状态流转都通过 Compare-And-Swap(带版本号或预期前置状态的原子
UPDATE ... WHERE status = $expected)完成。并发请求即使同时到达,也只有一个能成功抢占状态迁移权,其余直接幂等返回或跳过,避免重复跑评审与重复写评论。 - 死信队列(DLQ)兜底:对于超出重试上限或遭遇不可恢复异常的任务,不丢弃现场,而是转入死信队列保留完整上下文与错误栈,便于人工介入重放与事后排障。
三、高危修复人工审批与远端写入两阶段预览确认
AI 改码进入真实仓库前,最大的工程风险是越权写入与基准漂移(PR 在生成补丁后又被推了新提交,导致补丁打在过期的 head 上)。
为此,MergePilot 设计了双重防线:
- 高危修复人工审批:涉及敏感路径、权限变更或高风险模式的修复,必须先进入人工审批节点,明确授权后才允许推进。
- 远端写入两阶段预览确认(绑定 head SHA 与补丁哈希):
- 第一阶段(Preview):系统先冻结当前目标分支的
head SHA与待写入补丁的加密哈希(Patch Hash),向维护者展示完整预览与校验摘要。 - 第二阶段(Confirm & Write):真正执行远端写入前,服务端再次核验远端当前
head SHA与待落盘补丁哈希是否仍与预览阶段一致。只要期间仓库发生了新的 push 或补丁被篡改,校验立即失败并中止写入,从机制上保证幂等与“所见即所写”。
- 第一阶段(Preview):系统先冻结当前目标分支的
四、凭据脱敏网关、可观测性与供应链清单
在安全与运维侧,自托管工作台同样不能留短板:
- 正则 + 信息熵双通道脱敏网关:在代码片段或日志送往外部模型及落盘前,通过规则正则(匹配已知 Token/Key 格式)与信息熵检测(识别高随机度未知密钥)双通道过滤凭据,降低敏感信息外泄风险。
- OpenTelemetry 全链路追踪:将 Webhook 接入、RAG 检索、Agent 推理、Verifier 复验到远端写入的每一步串联成完整 Trace,方便定位慢节点与异常根因。
- 48 组件 SBOM:维护完整的软件物料清单(48 组件 SBOM),让自托管部署时的依赖审计与合规检查有据可查。
小结
AI 工程化的分水岭,往往不在 Prompt 写得多巧,而在状态边界是否清晰、并发是否幂等、高危动作是否有不可绕过的确认闸门。MergePilot 的实践证明,把传统的状态机、CAS 与两阶段提交思想引入 Agent 工作流,才能让自动化代码审修真正跑在生产级仓库里。